Claude Mythos(クロード・ミュトス)は、Anthropicが開発したClaudeのモデルのうち、サイバーセキュリティと生命科学の研究でいちばん能力の高い系統です。最新のClaude Mythos 5.2は2026年11月9日に公開されました。中身は、誰でも使えるClaude Fable 5.2と同じモデルです。違いは安全のための制限です。Mythosはこの制限をゆるめてあるため、Anthropicの審査を通った人と組織だけが使えます。サイバーセキュリティの審査には、Claudeの有料のプランを使う個人も申し込めます。
Claude Mythosとは
Claude Mythosは、Anthropicが「Mythos級」と呼ぶ、Opusより上の能力を持つ系統のモデルです。Anthropicは汎用のモデルとして開発しましたが、ソフトウェアの脆弱性(セキュリティの弱点)を見つけて攻撃に使う力は、ごく一部の熟練した専門家を除けば、人間を上回る水準に達しました。悪用されたときの被害が大きいため、誰でも使える形では提供していません。
名前のMythosは、ギリシャ語で「語られるもの」を意味する言葉です。誰でも使える版の名前のFableも、同じような意味のラテン語fabulaから取られています。Anthropicは、2つのモデルの違いは安全のための仕組みにあり、そのため別の名前を付けたと説明しています。
Claudeそのものの特徴や始め方は、Claudeの使い方と始め方の記事 で紹介しています。
Claude Fable 5.2との違い
Mythos 5.2とFable 5.2は、同じモデルです。Fableはサイバーセキュリティと生物学の分野に強い制限をかけて、すべての利用者に提供されています。Fableで攻撃用のコードを作る依頼や、生物学の多くの依頼をすると、安全のための仕組みが働き、Claude Opus 4.8やClaude Opus 5が代わりに答えます。Mythosはこの制限をゆるめたモデルで、ゆるめる範囲は、通った審査の種類と段階で決まります。
Claude Mythos 5.2とClaude Fable 5.2の違い(2026年11月時点)
項目 Mythos 5.2 Fable 5.2 中身のモデル Fable 5.2と同じ Mythos 5.2と同じ サイバーと生物学の制限 審査に合わせてゆるめる 強くかける 使える人 審査を通った人と組織 審査なしで使える APIの料金 入力8ドル、出力40ドル 入力8ドル、出力40ドル APIのモデル名 claude-mythos-5-2 claude-fable-5-2
APIの料金は、100万トークンあたりの値です。処理を最大2.5倍速くするfast modeは、どちらも入力16ドル、出力80ドルです。Mythosのfast modeも、審査のプログラムを通して使います。
Mythos Previewから5.2までの流れ
最初のMythosは、2026年4月7日に発表されたClaude Mythos Previewです。Anthropicは一般に公開せず、「Project Glasswing」という取り組みを立ち上げて、Amazon Web Services、Apple、Google、Microsoft、NVIDIA、Linux Foundationなどの創設メンバーと、重要なソフトウェアの基盤を開発、保守する40を超える組織にだけ提供しました。Previewの利用のために最大1億ドル分の利用クレジットを用意し、オープンソースのセキュリティの団体に400万ドルを寄付しています。
Claude Mythosの流れ(2026年、米国時間)
日付 出来事 4月7日 Mythos Previewを発表。Project Glasswingの参加組織だけに提供 6月2日 Glasswingを、15か国以上の約150の組織に広げると発表 6月9日 Mythos 5を、Fable 5と同時に公開。Mythos 5はGlasswingの参加組織から 6月12日 米国政府の指令を受け、Mythos 5とFable 5の提供を止める 6月30日 輸出管理が解かれ、Mythos 5は米国の一部の組織向けに再開 9月1日 Mythos 5.1を公開 9月17日 生命科学の研究者向けの審査、Life Sciences Verification Programを始める 10月6日 サイバーセキュリティの審査、Cyber Verification Programを3つの段階に広げる 11月9日 Mythos 5.2を公開。2つの審査のどちらかを通った人と組織が使える
6月12日の停止は、米国政府が国家安全保障上の権限にもとづく輸出管理の指令を出し、外国籍の人によるFable 5とMythos 5の利用を止めるよう求めたためです。Anthropicには利用者の国籍をその場で確かめる方法がなかったので、すべての利用者に対して2つのモデルの提供を止めました。
Mythos Previewは、APIではすでに非推奨のモデルになっています。Previewを使っていた組織は6月9日からMythos 5に切り替えられるようになり、Glasswingの参加組織は、10月6日に広げたCyber Verification Programのいちばん上の段階に移ることになりました。料金も、Previewの入力25ドル、出力125ドルから、5.2では入力8ドル、出力40ドルに下がっています(100万トークンあたり)。
なぜ限られた人しか使えないのか
脆弱性を見つける力は、守る側にも攻める側にも役に立ちます。セキュリティの担当者が弱点を見つけて直すのと同じ力で、攻撃者は弱点を突けるからです。Anthropicは、Mythos級のモデルをそのまま誰でも使えるようにすると、サイバー攻撃や危険な生物兵器づくりに悪用されるおそれがあるとして、一般向けにはFableを、守る側と研究者向けには審査つきのMythosを用意しました。
Claude Mythosは何がすごいのか
Mythosのすごさは、長いあいだ人の目と自動のテストをすり抜けてきた脆弱性を、自律的に見つけ出せることです。
Mythos Previewが見つけた脆弱性
Anthropicによると、Mythos Previewは、主要なOSと主要なWebブラウザのすべてで、まだ知られていなかった脆弱性を見つけ、攻撃のためのコードを書くことができました。見つけた脆弱性には10年から20年前のものが多く、いちばん古いものは、セキュリティの高さで知られるOS「OpenBSD」に27年前からあった不具合でした。このOpenBSDの調査では、1000回の試行にかかった費用は2万ドル未満でした。
動画や画像を扱うソフトウェア「FFmpeg」では、よく使われる形式H.264の処理に16年前からあった脆弱性を、人の手を借りずに見つけています。FFmpegは、ランダムに作った動画のファイルを何百万も読み込ませて不具合を探すテストが重ねられてきた、世界でも特によく調べられているソフトウェアです。
Project Glasswingの参加組織は、2026年4月から7月までに、少なくとも12万9000件の確認済みの脆弱性をMythosのモデルで見つけました。Anthropic自身のオープンソースの調査でも、4月から10月までに5500件が見つかり、合わせて3万3000件を超える脆弱性が、深刻度が「緊急」か「重要」と評価されています。
Mythos 5.2の性能
Mythos 5.2は、Anthropicがサイバーセキュリティの仕事でいちばん能力が高いとするモデルで、前のモデルより多くの脆弱性を見つけ、再現と修正の力も高まりました。修正される前のソースコードから、公表済みの脆弱性をどれだけ見つけ直せるかを測るAnthropicの評価(1829件の脆弱性で実施)では、Mythos 5.2はOpus 5.5より10.2%、前のMythos 5.1より14.4%多く見つけました。
サイバーセキュリティと生命科学の評価(Anthropicの発表から)
評価 Mythos 5.2 Mythos 5.1 Opus 5.5(制限なし) 公表済みの脆弱性の再発見 89.6% 78.3% 81.3% 何段階もある攻撃の演習 76.3% 61.7% 67.6% タンパク質の設計(24時間) 85.1 79.1 82.6
表の評価の名前は、それぞれCVE Rediscovery、CyScenarioBench、De novo binder designです。
Anthropicの発表には、使った企業の声も載っています。Firefoxを開発するMozillaは、Mythos 5.2はMythos 5.1と比べて、脆弱性発見の指標がおよそ2倍になったとしています。あるセキュリティ企業は、Mythos 5.2が見つけて確認した不具合のうち6件に1件は、比べたほかの最先端のモデルのどれも見つけられなかったものだと報告しています。
生命科学でも成果が出ています。Mythos 5では、Anthropicのタンパク質設計の専門家が、薬の設計の作業の一部をおよそ10倍速く進められました。Mythos 5.2は、遺伝子治療に使うウイルスの殻(カプシド)全体の立体構造を正確に予測する新しい手法を、既存のオープンソースのモデルを組み合わせて作り出しました。
コーディングや調査、文書づくりの力は、同じモデルのFable 5.2と変わりません。Fable 5.2の性能や、ほかのモデルとの比較は、Claudeのモデルの違いと選び方の記事 で説明しています。
Claude Mythosの使い方
Claude Mythosを使うには、Anthropicの2つの審査のどちらかに申し込みます。セキュリティの仕事をしているならCyber Verification Program(サイバー検証プログラム)、生命科学の研究をしている組織ならLife Sciences Verification Program(生命科学検証プログラム)です。
Cyber Verification Programの3つの段階
Cyber Verification Program(CVP)には、仕事の内容に合わせた3つの段階があります。どの段階でも、Mythos 5.2、Mythos 5.1、Opus 5.5、Sonnet 5.5を使え、段階に合わせてサイバーセキュリティの制限がゆるみます。
Cyber Verification Programの段階
段階 できる仕事 申し込める人 プラン Defense Access 監視、事故対応、マルウェアの分析、脆弱性の確認 組織と個人 Pro、Max、Ultra、Team、Enterprise、API Red Team Access 許可を得た侵入テストとレッドチーム 組織だけ Team、Enterprise、API Specialized Access 電力網や航空、銀行間の送金など、重要な基盤の侵入テスト 組織だけ Team、Enterprise、API
個人では、独立したセキュリティの研究者、オープンソースのソフトウェアの管理者、バグ報奨金の参加者などが、Defense Accessに申し込めます。
審査の目安は、Defense Accessが2日、Red Team Accessが2週間です。Specialized Accessは米国政府と協力して1件ずつ詳しく審査するため、目安の期間はありません。Red Team AccessやSpecialized Accessに申し込んだ場合、下の段階の条件を満たしていれば、審査の間はその段階を使えます。
Cyber Verification Programの申し込み手順
Claude(claude.ai)やClaude Console(API)をAnthropicから直接使っている場合の手順です。申し込みは、Mythosを使うClaudeのアカウントから行います。承認は申し込んだアカウントにだけ付き、ほかのアカウントには引き継がれません。claude.aiのアカウントとClaude Consoleのアカウントも、別々に扱われます。
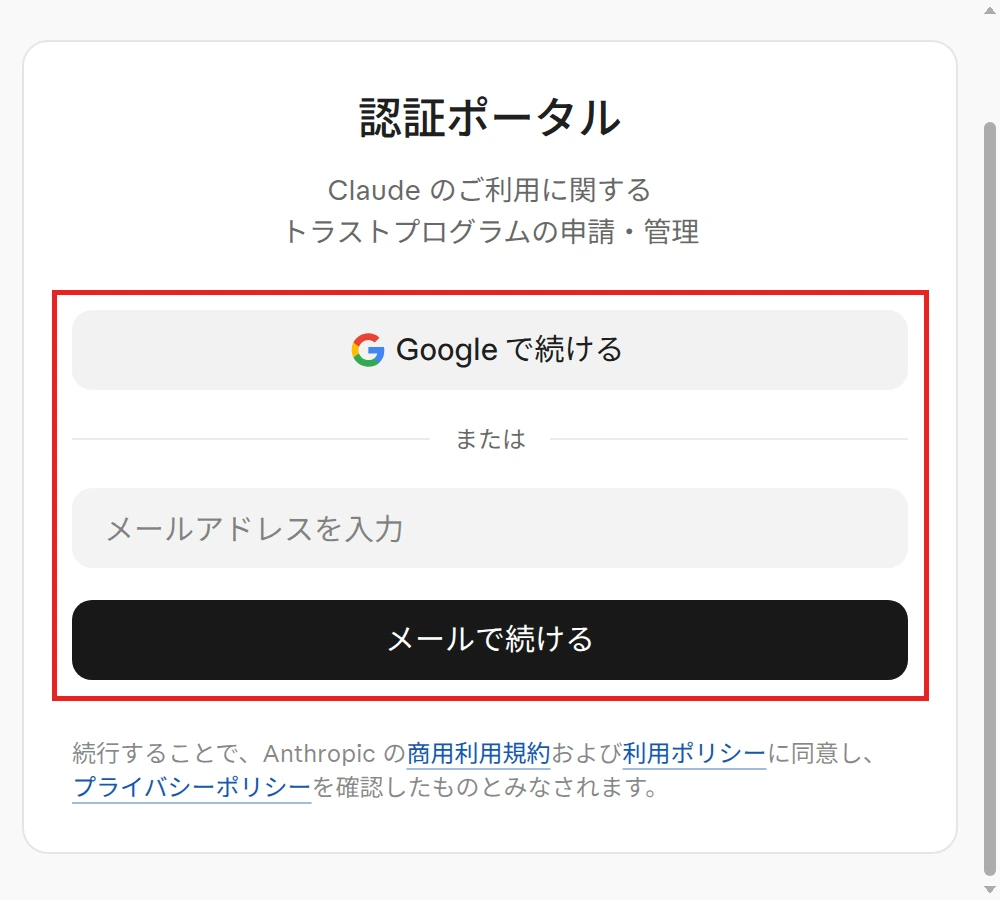
1. 有料のプランかAPIの支払いを用意する :Pro、Max、Ultra、Team、Enterpriseのプランか、支払いの設定を済ませたClaude Consoleのアカウントを用意します。組織で申し込むときは、会社のメールアドレスのアカウントを使い、ClaudeならOwnerかPrimary Owner、ConsoleならAdminの権限を持つ人が、組織につき1件だけ申し込みます。2. 認証ポータルにサインインする :認証ポータル (Verification Portal)を開き、「Google で続ける」か「メールで続ける」で、Claudeと同じAnthropicのアカウントにサインインします。3. プログラムを選んで申し込む :プログラムの一覧からCyber Verification Programを選び、申し込みの画面に進みます。4. 本人確認と仕事の内容を入力する :個人は、パスポートや運転免許証などの写真付きの身分証明書の原本を用意します。その場で自撮りを求められることがあるので、カメラ付きのスマホも手元に置きます。組織は、正式な名称、住所、登記の番号も入力します。どちらも、セキュリティの仕事の内容と、Claudeをどう使うかを書きます。5. 規約に同意して送る :段階ごとに求められるセキュリティの対策を備えていることを確かめ、規約に同意して送ります。Defense Accessでは、多要素認証と、少なくとも7日ごとに作り直すAPIキーが求められます。2026年12月15日からは、フィッシングに強い多要素認証が求められ、長く使い続けるAPIキーは認められなくなります。 認証ポータルをサインインしていない状態で開くと、次のサインインの画面が出ます。
結果はメールで届き、認証ポータルのプログラムのページでも進み具合を確かめられます。
申し込みの前に、Anthropicのサイバー検証プログラムのヘルプ で、段階ごとに求められる対策と、AWSやGoogle Cloudのアカウントから申し込む手順を確かめておくと確実です。
Life Sciences Verification Programに申し込むとき
Life Sciences Verification Program(LSVP)は、創薬、病気の研究、臨床開発、製造などに取り組む生命科学の組織向けの審査です。いまは試験の段階で、Anthropicから直接使うTeam、Enterprise、APIの組織が対象です。個人や、Pro、Max、Ultraのプラン、クラウド経由では申し込めません。
申し込みは、まず関心を伝えるフォームを送るところから始まります。対象に合う組織にはAnthropicから連絡があり、認証ポータルで申し込めるようになります。組織の管理者が15分ほどで入力し、結果は3営業日ほどで届きます。承認された組織は、チームごとに最大100席まで使えます。
承認された後に使う場所と料金
承認された後の設定は、Claudeをどう使っているかによって違います。
承認された後にMythosを使えるようにする方法
使い方 承認された後にすること Pro、Max、Ultra、Team 何もしなくてよい(自動で有効になる) Enterprise 管理者がカスタムのロールにプログラムを割り当てる Claude Console(API) 管理者がワークスペースにプログラムを割り当てる クラウド(Google Cloud、Microsoft Foundryなど) 認証ポータルでリンクしたアカウントの段階を有効にする
APIでは、モデル名にclaude-mythos-5-2を指定します。料金は入力8ドル、出力40ドルです(100万トークンあたり)。読み込める量(コンテキストウィンドウ)は100万トークン、1回に出せる量は12.8万トークンです。クラウドサービスでMythosを使えるようになるのは、承認からおよそ5営業日後です。
審査を受けずに使えるもの
審査を受けない人や、受けるほどではない人は、次の方法でMythos級の力の一部を使えます。
まず、同じモデルのFable 5.2を、claude.aiとClaudeのアプリ、Claude Code、APIで使えます。サイバーセキュリティや生物学の一部の依頼ではほかのモデルが答えますが、それ以外の仕事では、Fable 5.2もMythos 5.2と同じ性能を発揮します。Fable 5.2を選べるプランと料金は、Claudeのプランと料金の記事 にまとめています。
セキュリティの日々の仕事も、一般向けのモデルでできます。Anthropicは、コードのレビュー、既知の問題の修正、自分で管理しているソースコードの脆弱性の調査、セキュリティの警告の仕分けには、審査は要らないとしています。
会社でClaude Enterpriseを使っているなら、Claude Securityも選べます。Claude Securityは、Mythos 5.2を含むAnthropicのモデルでソースコードの脆弱性を探すサービスで、Cyber Verification Programに入っていなくても使えます。
Mythosのようなモデルが攻撃者の手に渡る前に、守りを固めておくことも大切です。東京都の中小企業向けの解説 は、すぐに取り組む対策として、インターネットにつながるIT資産(使っているクラウドサービス、Webサイトのサーバー、VPNの機器など)の一覧の作成、すべてのアカウントへの多要素認証の導入、バックアップの自動化と復旧の確認を挙げています。
ClaudeとNoLangで、調べたことを社内に伝える
Claudeでまとめた新しいAIのニュースやセキュリティの注意は、動画生成AIのNoLangで、ナレーションと字幕の入った説明動画にして社内に共有できます。NoLang Skillは、AIエージェントからNoLangを使うための公式のプラグインとMCPコネクタです。Claude Codeやclaude.aiに「この内容を社員向けの1分の動画にして」と頼むと、NoLangが台本、ナレーション、映像、BGMのそろった動画を作り、視聴用のリンクを返します。プラグインとコネクタの入れ方は、NoLang Skillのページ で、ツールごとの手順を確かめられます。
社内向けの説明を、 短い動画にする
NoLangで動画を作る 会社でClaudeとNoLangを使うとき
新しいAIの登場で変わるセキュリティの決まりや、社内でのAIの使い方は、全員に同じ内容で伝える必要があります。NoLangでは、社内の資料やメモから、ナレーションと字幕の入った研修用の説明動画を作れます。研修での使い方は研修動画のページ で紹介しており、導入の相談はお問い合わせ から受け付けています。法人向けの資料は、下のボタンからダウンロードできます。
資料をダウンロード